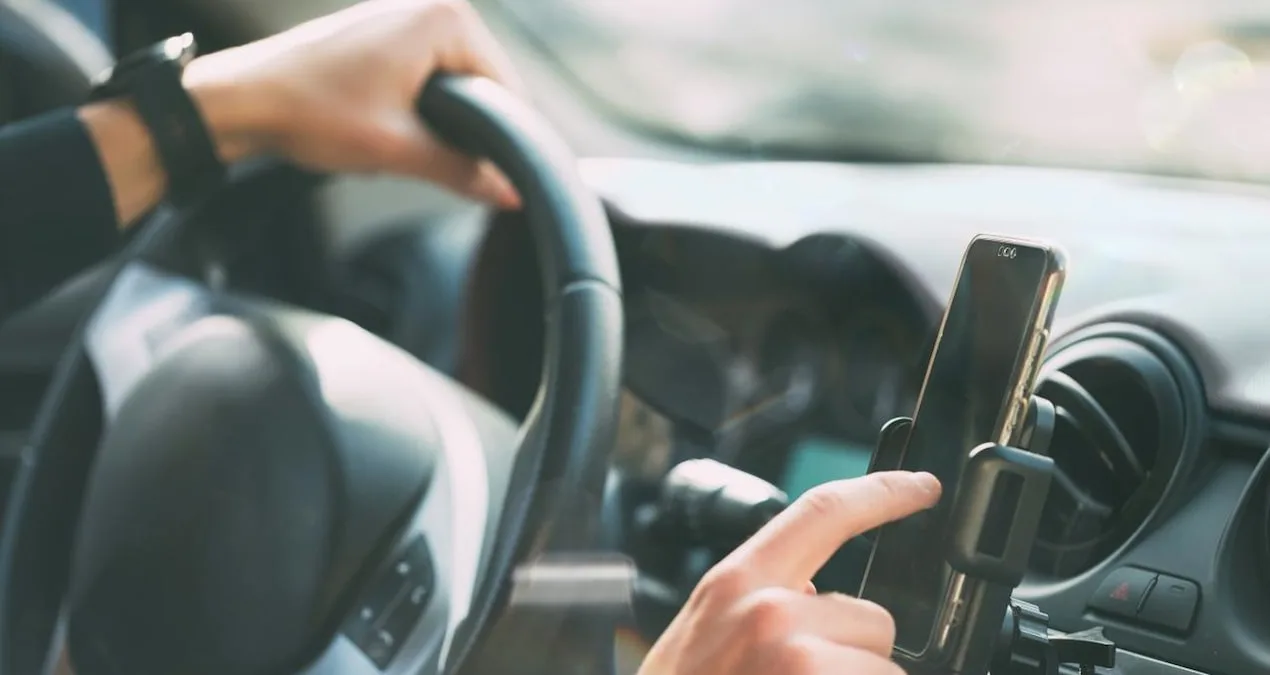
İsveç’teki iki üniversitenin araştırmacıları, 413 otomotiv yazılımı güvenlik açığı üzerinde çalışma gerçekleştirdi. Dış uygulamalar, yüzde 36,2 oranıyla en yüksek orana sahip bulunuyor. Araştırmacılar, her açığın uzaktan kullanılabilir olmasının veya sürüş kontrollerine erişim sağlanabileceğinin anlamına gelmediğini belirtti.
Otomobillerin yazılım güvenliği yalnızca iç sistemlerle sınırlı kalmadı. Gothenburg Üniversitesi ve Chalmers Teknoloji Üniversitesi'nden araştırmacıların incelediği 413 güvenlik açığı, dış uygulamaları da kapsayan bir ağı ele aldı. Yazılım Kalitesi Dergisi’nde yayımlanan çalışma, araçlarla bağlantılı mobil ve web uygulamalarını inceleyerek dışarıdan bağlanan yazılımlara yönelik bir kayma tespit etti.
KONUM VE KİŞİSEL VERİLERİN RİSKİ
Yazılım mühendisliği araştırmacısı Srijita Basu, araçla entegre uygulamalar ve bulut servislerinin aracın konumu, kullanımı ve bazen sahibine dair veriler tutabildiğini ifade etti. Basu, zayıf güvenliğin dışarıdan kişilere bu verilere erişim imkanı tanıyabileceğini dile getirdi.
Riskin boyutu, aracın içindeki sistemlerin birbiriyle olan bağlantılarına da bağlıdır. Bağlantılı eğlence ve telematik sistemleri, diğer araç bileşenleriyle veri alışverişi yapabiliyor. Bir güvenlik açığının kullanılması durumunda, saldırganın kritik işlevleri etkileyebileceği belirtildi.
Bunun geçmişte bir örneği de mevcut. 2015 yılında güvenlik araştırmacıları, bir Jeep Cherokee’nin bilgi-eğlence sistemine uzaktan erişerek sürüş işlevlerini etkileyebilmişti. Fiat Chrysler, hatayı düzeltmek için ABD'de yaklaşık 1,4 milyon aracı geri çağırmıştı.
20 PROJEDE 827 SAVUNMASIZ KÜTÜPHANE
Araştırma ekibi, Ocak 2022-Eylül 2024 tarihleri arasındaki otomotiv verilerini ABD Ulusal Güvenlik Açığı Veri Tabanı’ndan derleyip ek kaynaklarla karşılaştırdı. Açıklar, etkilenen yazılım, ciddiyet ve geliştirme aşamaları dikkate alınarak sınıflandırıldı. İlk bulgular, 2010-2019 döneminde yapılan araştırmalarla karşılaştırıldı.
Ayrıca, geliştiricilerin mevcut kod bileşenlerini kullanabileceği hazır kütüphaneler incelendi. Beş tarama aracı ile 20 açık kaynaklı otomotiv projesi tarandı ve 827 savunmasız kütüphane saptandı.
Bu projelerin bazıları ortak kütüphaneler kullanıyordu. Yaygın olarak kullanılan bir bileşendeki zayıflık, birden fazla sistemi etkileyebilir. Açıkların en büyük grubu, kod geliştirme aşamasıyla ilişkilendirilirken, ikinci en büyük grup tasarım süreciyle ilgiliydi.
HER AÇIK SÜRÜŞ KONTROLLERİNE ULAŞMIYOR
Basu, bulguların bildirilen her güvenlik açığının uzaktan istismar edilebileceği veya sürüş kontrollerine erişim sağlayabileceği anlamına gelmediğini vurguladı. Araştırma, otomobillerin ne kadarının saldırıya uğrayabileceğini saptayamıyor.
İncelenen dönemde yalnızca 17 açık, ABD siber güvenlik ajansının bilinen istismarlar listesindeydi. Veri setindeki açıkların çoğu, ekibin kontrol ettiği istismar kaynakları arasıyla örtüşmüyordu. Ayrıca, taranan 20 projenin tüm sektörü temsil etmediği de kaydedildi.
ANA SORUMLULUK ÜRETİCİLER VE TEDARİKÇİLERDE
Basu, üreticilerin yazılımlarına hangi bileşenlerin dâhil olduğunu bilmesi, dışarıdan alınan kütüphaneleri düzenli olarak gözden geçirmesi, yeni güvenlik açıklarına ilişkin gelişmeleri takip etmesi ve düzeltme planları yapması gerektiğini belirtti. Güvenliğin tasarım aşamasında sağlanması ve aracın ömrü boyunca test edilmesi gerektiği vurgulandı.
Öneriler arasında sürüş sistemlerinin eğlence sistemlerinden ve dış bileşenlerden ayrılması da yer alıyor. Bu uygulamanın amacı, bir bileşendeki ihlalin sürüş işlevlerine ulaşmasını engellemektir.
Araç sahiplerinin ise yazılımlarını güncel tutmaları, bağlantılı araç hesapları için farklı hesaplarda kullanmadıkları karmaşık şifreler seçmeleri, bağlı uygulamaları korumaları ve kişisel verilere erişim izinlerini gözden geçirmeleri önerildi. Basu, yazılım güvenlik açıklarını önlemek ve kontrol altında tutmanın temel sorumluluğunun üreticilerle tedarikçilere ait olduğunu açıkladı.
Okuyucu Yorumları0
Bu habere henüz yorum yapılmamış. İlk görüşü siz paylaşın!
Yeni Bir Yorum Bırakın