Valve, Avrupa’da Steam donanımı satın alan bazı kullanıcılarını, kişisel bilgilerinin siber saldırı sonucunda tehlikeye girmiş olabileceği konusunda bilgilendirmeye başladı.
Bu durum, Valve veya Steam’in kendi sistemlerinde değil, Avrupa’daki Steam donanım siparişlerinin teslimatını üstlenen lojistik ortağı CEVA Logistics’te meydana geldi.
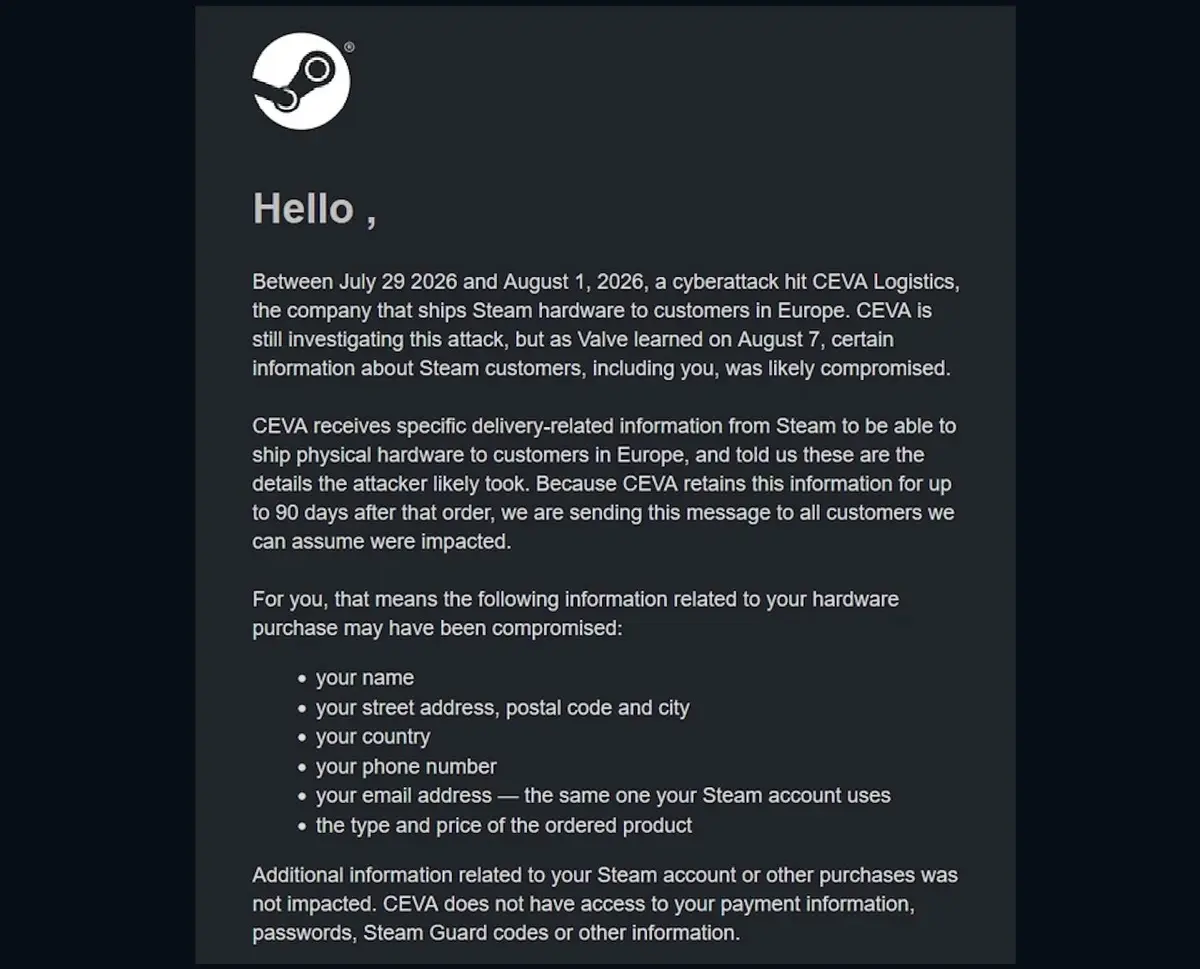
Valve’ın müşterilere gönderdiği bildiride, CEVA Logistics’in 29 Temmuz ile 1 Ağustos 2026 tarihleri arasında bir siber saldırıya maruz kaldığı ifade edildi.
Şirket, 7 Ağustos’ta olayın farkına vardığını ve bazı Steam kullanıcılarına ait bilgilerin sızmış olabileceğini duyurdu.
İSİM, ADRES VE TELEFON BİLGİLERİ TEHLİKEDE
CEVA Logistics, Avrupa’daki müşterilere fiziksel Steam donanımları gönderebilmek için Valve’dan belirli teslimat bilgileri talep ediyor.
Valve’ın bildirimine göre, saldırganların erişmiş olabileceği bilgiler arasında kullanıcıların isimleri, adresleri, telefon numaraları ve e-posta adresleri yer alıyor.
Ayrıca, sipariş edilen ürünün türü ve fiyatı da bu bilgiler arasında etkilenmiş olabilir.
CEVA’nın bu teslimat bilgilerini sipariş sonrası 90 güne kadar sakladığı belirtiliyor. Bu nedenle Valve, olumsuz etkilenmiş olabileceğini düşündüğü tüm müşterilere bildirim gönderiyor.
STEAM HESAPLARI GÜVENDE
Valve, bu olayın Steam hesaplarına ilişkin diğer bilgileri etkilemediğini vurguladı.
CEVA Logistics’in ödeme bilgilerine, Steam şifrelerine, Steam Guard kodlarına veya diğer hassas hesap bilgilerine erişimi bulunmuyor.
Bu nedenle Valve, kullanıcıların Steam şifrelerini değiştirmelerine veya hesap ayarlarında herhangi bir işlem yapmalarına gerek olmadığına dikkat çekiyor.
VALVE’DAN DOLANDIRICILIK UYARISI
Şirketin önemli uyarılarından biri, gelecekte gerçekleştirilebilecek kimlik avı saldırılarıyla ilgili oldu.
Valve, ele geçirilen bilgilerin saldırganlar tarafından e-posta, SMS veya telefon aracılığıyla dolandırıcılık girişimlerinde kullanılabileceğini belirtti.
Saldırganların, kendilerini Steam, Valve veya teslimat şirketlerinden biri gibi gösterebileceği ifade ediliyor.
Gerçek adresleri kullanarak, teslimatı doğrulama, küçük bir gümrük veya yeniden teslimat ücreti talep etme veya siparişi doğrulamak amacıyla hesap giriş bilgileri isteme gibi taleplerle kullanıcıları kandırmaya çalışabilecekleri uyarısında bulunuldu.
Valve, bu tür taleplerin sahte olduğunun kabul edilmesi gerektiğini vurguluyor.
CEVA, SALDIRIYI ARAŞTIRIYOR
Valve, CEVA Logistics’ten saldırıda hangi bilgilerin ele geçirildiği ve olayın nasıl gerçekleştiğine dair daha fazla bilgi talep ettiğini belirtti.
Şirket, etkilenen ülkelerdeki veri koruma kurumlarını da bilgilendirme sürecinde olduğunu ifade etti.
CEVA’nın etkilenen sistemleri izole edip çevrimdışı duruma getirdiği ve olayın araştırılması için dış uzmanları sürece dahil ettiği bildirildi.
BleepingComputer’a göre, Valve’ın bu açıklaması, CEVA Logistics’in 1 Ağustos’ta birçok Avrupalı perakendeciye, siber saldırının sekiz Avrupa deposundaki operasyonları etkilediğini bildirmesinin ardından geldi.
Bu haberin ana görseli yapay zeka ile oluşturulmuştur.
Okuyucu Yorumları0
Bu habere henüz yorum yapılmamış. İlk görüşü siz paylaşın!