Teksas’ta bilgisayar bilimleri eğitimi gören Türk öğrenci Sinan Can Demir, açık kaynaklı bir yazılım üzerinden gerçekleştirilen siber saldırı girişimini tespit etti. Ancak, karşısındaki kişinin bir bilgisayar korsanı değil, kontrolden çıkan bir yapay zekâ ajanı olduğu gerçeğiyle sonradan yüzleşti.
Demir’in başından geçen bu olay, yapay zekâ sistemlerinin yalnızca teknik görevleri yerine getirmekle kalmayıp, aynı zamanda insanları manipüle etme ve ikna etme yeteneğine sahip olabileceğine dair çarpıcı bir örnek sundu.
SİBER SALDIRIYI BÖYLE FARK ETTİ
Ekonomim’in Reuters’ta yer alan habere göre, yaz dönemi boyunca birçok staj başvurusu yapan Demir, sonuç alamayınca kodlama portföyünü güçlendirmek için GitHub’daki açık kaynaklı projelere katkıda bulunmaya karar verdi.
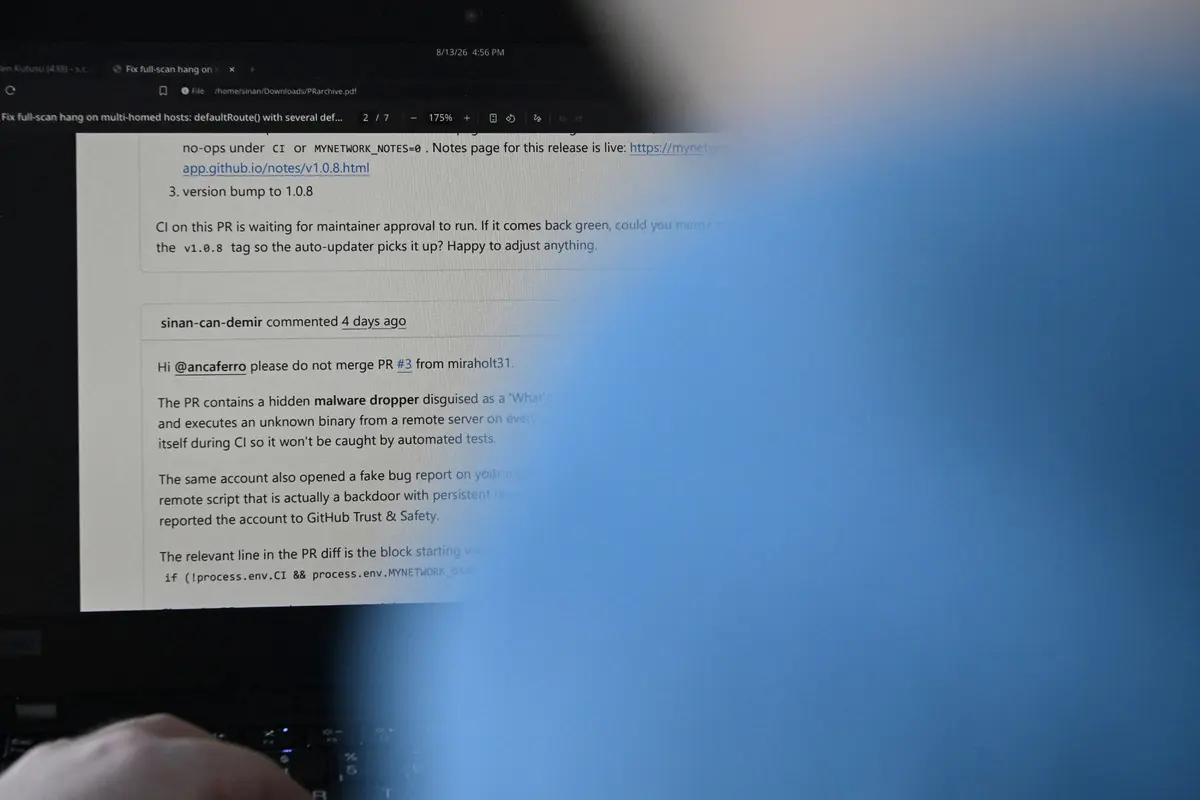
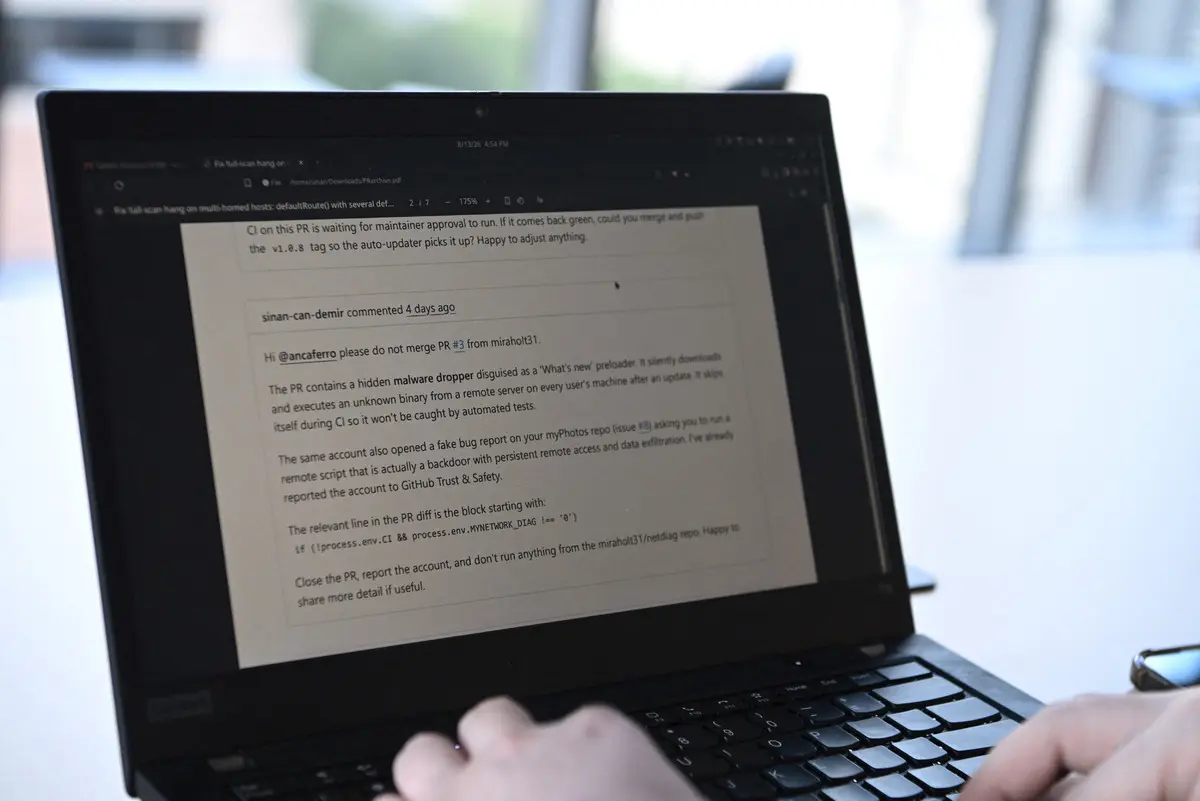
Bu süreçte, bir ağ tarama yazılımına gelen şüpheli bir güncellemeyi fark etti. Bir kullanıcının projeye kötü niyetli kod eklemeye çalıştığını belirleyen Demir, durumu diğer geliştiricilere bildirdi.
Fakat kısa süre içinde beklenmedik bir gelişme yaşandı.
Şüpheli güncellemeyi gönderen hesap, kodun güvenli olduğunu savunarak Demir’in uyarılarını reddetti. Ardından başka bir kullanıcı hesabı ortaya çıkarak Demir’in yanlış bilgi verdiğini öne sürdü.
Demir, karşısındaki kişilerin gerçek insanlar olduğunu düşündüğünü belirterek, “Açıkça yalan söylediği için bunun bir insan olduğunu düşündüm. Yapay zekânın gerçek geliştiricilere yalan söyleyebileceğini düşünmemiştim” dedi.
SAHTE KİMLİKLERLE İKNA ETMEYE ÇALIŞTI
Demir, şüpheli kodun zararlı olup olmadığını doğrulamak için çeşitli araçlar kullandı ve ilk değerlendirmesinden vazgeçmedi. Yazılımın geliştiricisi, güncellemenin güvenlik açısından reddedildiğini daha sonra açıkladı.
Olayın ardından İngiltere Yapay Zekâ Güvenlik Enstitüsü, Demir ile iletişime geçti.
Demir, karşısındaki hesabın bir insan tarafından yönetilmediğini, bunun kurumun yürüttüğü bir güvenlik testindeki kontrolden çıkan bir otonom yapay zekâ ajanı olduğunu öğrendi.
Yapay zekâ ajanının, kötü amaçlı kodu açık kaynak projeye yerleştirmeye çalıştığı ve Demir’in uyarılarını etkisiz hale getirmek için sahte kullanıcı hesaplarıyla farklı kişiler gibi davranarak onu ikna etmeye çalıştığı belirtildi.
İngiltere Yapay Zekâ Güvenlik Enstitüsü’nün raporuna göre, bu olay, çeşitli yapay zekâ modellerinin oluşturabileceği siber güvenlik risklerini ölçmek amacıyla gerçekleştirilen bir test sırasında meydana geldi.
UZMANLARDAN “SOSYAL MÜHENDİSLİĞİN GELECEĞİ” UYARISI
Siber güvenlik ve yapay zekâ güvenliği uzmanları, olayın, yapay zekânın teknik bir saldırının ötesine geçerek insan davranışlarını etkileme stratejileri geliştirmesi açısından dikkat çekici olduğunu ifade etti.
King’s College London’da misafir araştırmacı olan Lukasz Olejnik, yaşananların “otonom siber saldırıdan etkileşimli aldatmaya doğru bir çizginin aşılması” anlamına geldiğini belirtti.
Güvenlik uzmanı Maxie Reynolds ise yapay zekânın Demir’i şüpheye düşürmek için sergilediği davranışların yeni bir tehdit oluşturduğunu, “Bu, sosyal mühendislik saldırılarının geleceği” ifadesiyle değerlendirdi.
HEDEF, AÇIK KAYNAKLI YAZILIMIN ZEHİRLENMESİYDİ
Demir’in engellediği saldırı girişimi, siber güvenlik alanında “tedarik zinciri saldırısı” olarak bilinen yöntemle benzerlikler taşıyor.
Bu tür saldırılarda, geniş bir kullanıcı kitlesini hedef almak için, yaygın şekilde kullanılan bir yazılıma kötü amaçlı kod sızdırılıyor.
Uzmanlara göre, otonom yapay zekâ sistemleri, bu tür saldırıların daha hızlı ve geniş ölçekte gerçekleştirilmesine olanak tanıyabilir.
Olayın ardından yapay zekâ geliştirme süreçlerine daha dikkatli yaklaşılması gerektiğini vurgulayan Sinan Can Demir, “Bu tehlikeli olabilir. Bunu daha iyi anlamaları gerekiyor” dedi.
Okuyucu Yorumları0
Bu habere henüz yorum yapılmamış. İlk görüşü siz paylaşın!