24 Ağustos 2026 10:42
Güncelleme: 24 Ağustos 2026 11:09
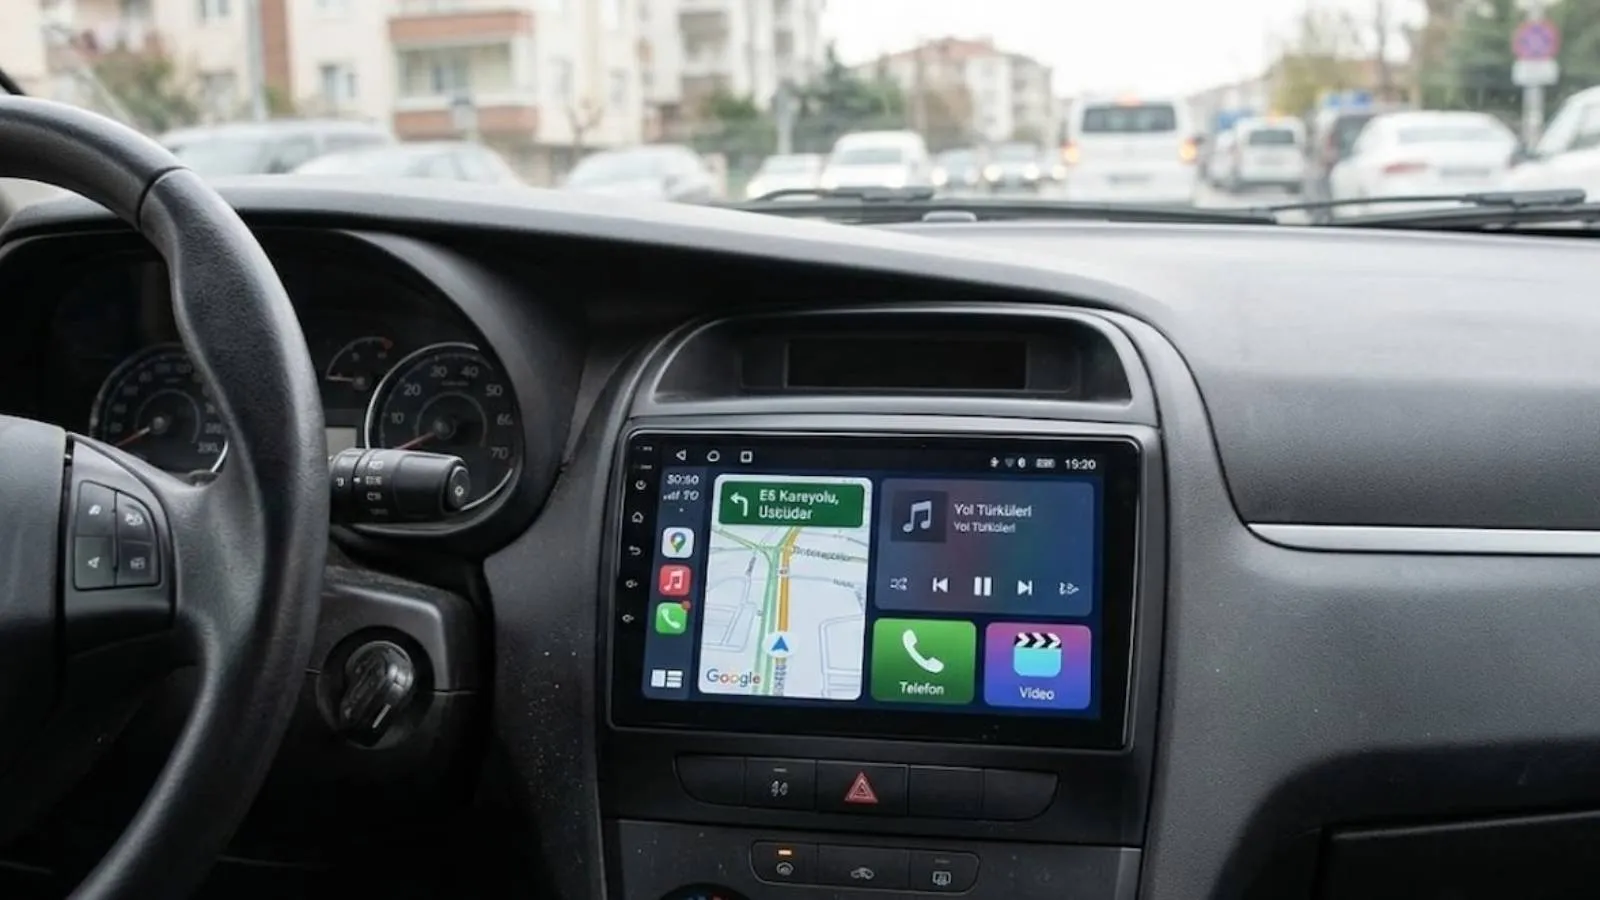
Kaspersky, Android tabanlı araç içi multimedya sistemlerini hedef alarak reklam sahtekârlığı ve diğer kötü niyetli faaliyetler için zararlı yazılımlar yükleyen yeni bir siber saldırı kampanyası tespit etti.
Şirketin açıklamasına göre, gizli bir şekilde çalışan ve sisteme çeşitli aşamalarda zararlı yazılımlar yükleyen yapı, doğrudan araç sistemlerine yönelik tasarlanmış bir bulaşma zinciri aracılığıyla multimedya ünitelerini hedef alıyor.
BU HABERİ, iahaber ABONELERİNİN DE
SAĞLADIĞI KATKIYLA OKUYORSUNUZ.
iahaber’E ABONE OL,
BAĞIMSIZ GAZETECİLİĞİ DESTEKLE!
ABONE OL
Zaten abone misiniz?
Üye girişi yapın
Araç multimedya ünitelerine bu yöntemle saldıran ilk belgelenmiş vaka olarak, BadBox botnetiyle bağlantılı MoYu Group ile ilişkilendirilebileceği düşünülüyor.
Fabrikada monte edilen veya eski model araçlara sonradan eklenen multimedya sistemleri, üreticilerin arayüzleri özelleştirmek ve temel sistem bileşenlerini eklemek için Android işletim sistemini tercih etmesi nedeniyle, standart Android uygulamalarının yanı sıra bu işletim sistemini hedef alan zararlı yazılımların da bu cihazlarda çalışmasına olanak tanıyor.
Bu sistemlerin genellikle SIM kart yuvası ile navigasyon ve yazılım güncellemeleri için sürekli internet bağlantısına sahip olması, siber saldırganlar için bu cihazları cazip kılan bir diğer faktör olarak öne çıkıyor.
Güncelleme mekanizması üzerinden dağıtıldı
Tespit edilen zararlı yazılımın, DoFun tarafından desteklenen Android tabanlı çeşitli multimedya ünite modellerinin ürün yazılımındaki güncelleme mekanizmaları aracılığıyla yayıldığı belirlendi.
Bulaşma zinciri, normal şartlar altında analiz verilerini toplamak ve multimedya ünitesinin yazılımını güncellemek için kullanılan “TWCore” isimli meşru bir sistem uygulaması üzerinden başlıyor.
Üreticinin sunucusundan hangi uygulamaların yüklenmesi veya güncellenmesi gerektiğine dair talimatları alan TWCore’un iletişim kanalını kötüye kullanan saldırganlar, “JarService” adlı yükleyici aracılığıyla daha önce bilinmeyen zararlı yazılımları araç ünitelerine iletiyor.
Tespitten kaçınmak için çok aşamalı bir süreçle kurgulanan zararlı yazılım, standart bir kullanıcı uygulaması gibi sisteme yükleniyor. Kullanıcı arayüzü olmayan bu yazılım, arka planda fark edilmeden çalışabiliyor.
Kaspersky analistleri, saldırganların istenmeyen reklamlar gösterme, reklam sahtekârlığı yapma ve ek zararlı modüller indirme yeteneğine sahip dokuz farklı komut kullandığını tespit etti.
Zararlı yazılımın, ekran çözünürlüğü, cihaz modeli ve bağlı Wi-Fi ağının kimliği ile cihazın MAC adresi gibi cihaz ve ağ bilgilerini topladığı da belirlendi.
BadBox botnetiyle bağlantı
Kaspersky araştırmacıları, bu kampanyayı daha önce TV alıcılarına yönelik saldırılarla karşılaştırarak BadBox botnetiyle ilişkili MoYu Group ile bağlantılı teknik izlere ulaştı.
Botnetin yönetim panelinde belirlenen ve internet sayfalarının kodlarına gömülen URL’lerin, PXYEDGE ve ProxyForU gibi konut tipi vekil sunucu hizmetleri sunan internet sitelerindeki unsurlarla örtüştüğü belirlendi.
BadBox, Android TV kutuları, akıllı telefonlar ve tabletler gibi üretim aşamasında zararlı yazılımlarla enfekte olmuş cihazlardan oluşan geniş çaplı bir botnet olarak biliniyor. Saldırganlar, bu cihazlardaki gizli arka kapıları reklam sahtekârlığı, veri sızdırma ve ev ağlarını yasa dışı vekil sunucu trafiğinin aktarılması için kullanabiliyor.
Kaspersky Güvenlik Araştırmacısı Dmitry Kalinin, BadBox botnetinin çökertilmesine yönelik girişimlere rağmen bu yapı ile ilişkili aktörlerin yeni cihazlara sızmayı sürdürdüğünü belirtti.
Kalinin, zararlı yazılımların yayılma yöntemlerinin fabrikada yerleştirilen arka kapılardan güvenliği ihlal edilmiş IPTV uygulamalarına kadar çeşitlendiğine dikkat çekerek, “İncelediğimiz bu son vakada, meşru bir sistem uygulamasının yazılım güncelleme işlevini istismar eden daha gelişmiş bir dağıtım yöntemine tanık olduk. Tehdit aktörleri etki alanlarını kararlılıkla yeni platformlara genişletiyor. Bu tehdit, doğrudan araç sistemlerine yönelik tasarlanmış bir bulaşma zinciri aracılığıyla hedef alan ilk zararlı yazılım olma niteliği taşıyor. Bu durum, modern otomotiv platformlarının zararlı yazılımlara karşı kapsamlı ve güçlü bir korumaya acilen ihtiyaç duyduğunu açıkça ortaya koyuyor.” ifadelerini kullandı.
Okuyucu Yorumları0
Bu habere henüz yorum yapılmamış. İlk görüşü siz paylaşın!